NIS2-Compliance
NIS2-Richtlinie umsetzen mit Asset-Transparenz statt Excel-Listen
Die NIS2-Richtlinie verpflichtet deutlich mehr Unternehmen als bisher zu wirksamem Cyber-Risikomanagement, schnellen Meldungen und persönlicher Verantwortung der Geschäftsleitung. Grundlage für all das ist ein vollständiges Bild Ihrer Systeme, Services und Abhängigkeiten. DataGerry liefert genau diese Datenbasis und verknüpft sie mit Risikobewertung, Maßnahmen und Nachweisen.
Was ist NIS2?
NIS2 ist die EU-Richtlinie (EU) 2022/2555 zur Stärkung der Cybersicherheit in der Europäischen Union. In Deutschland wird sie durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) reguliert, das vor allem das BSI-Gesetz (BSIG) neu fasst. Im Vergleich zur bisherigen KRITIS-Regulierung steigt die Zahl betroffener Unternehmen in Deutschland auf schätzungsweise rund 30.000.
Ist Ihr Unternehmen von NIS2 betroffen?
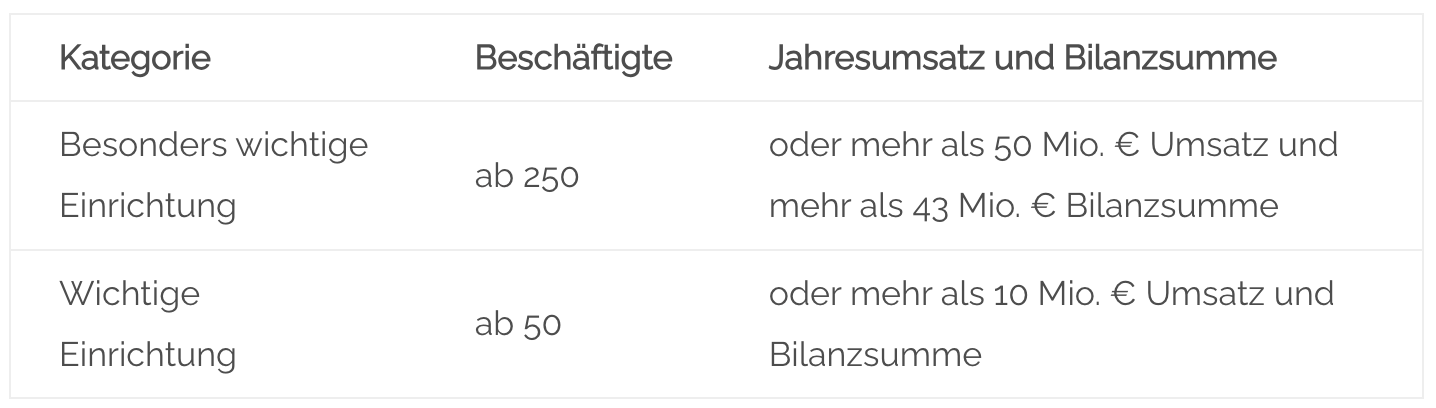
Betroffen sind Unternehmen aus 18 Sektoren von Energie, Transport und Gesundheit über digitale Infrastruktur und IT-Dienstleistungen bis zu Produktion, Lebensmitteln und Abfallwirtschaft, sofern sie bestimmte Größenschwellen erreichen:
| Kategorie | Beschäftigte | Jahresumsatz und Bilanzsumme |
| Besonders wichtige Einrichtung | ab 250 | oder mehr als 50 Mio. € Umsatz und mehr als 43 Mio. € Bilanzsumme |
| Wichtige Einrichtung | ab 50 | oder mehr als 10 Mio. € Umsatz und Bilanzsumme |
Für einige Einrichtungen, etwa bestimmte Anbieter digitaler Infrastruktur, gilt NIS2 unabhängig von der Größe. Betroffene Unternehmen müssen sich selbst beim BSI registrieren.
Betroffen sind Unternehmen aus 18 Sektoren von Energie, Transport und Gesundheit über digitale Infrastruktur und IT-Dienstleistungen bis zu Produktion, Lebensmitteln und Abfallwirtschaft, sofern sie bestimmte Größenschwellen erreichen:
Für einige Einrichtungen, etwa bestimmte Anbieter digitaler Infrastruktur, gilt NIS2 unabhängig von der Größe. Betroffene Unternehmen müssen sich selbst beim BSI registrieren.
Wie unterstützt DataGerry bei der Umsetzung der NIS2-Anforderungen?
Artikel 21 der Richtlinie (in Deutschland § 30 BSIG) verlangt geeignete, verhältnismäßige Risikomanagementmaßnahmen. Viele davon setzen voraus, dass Sie wissen, welche Assets und Services Sie betreiben und wie sie zusammenhängen.
| NIS2-Anforderung | So unterstützt DataGerry |
| Risikoanalyse und Sicherheitskonzepte | Risiken direkt an Assets und Services bewerten, Risikomatrix, klare Risk Owner |
| Bewältigung von Sicherheitsvorfällen | Abhängigkeitsvisualisierung zeigt sofort betroffene Services; Möglichkeit zur Anbindung an SIEM/SOC und Ticketing |
| Business Continuity, Backup, Krisenmanagement | Identifikation kritischer Services als Grundlage für BIA, Notfall- und Wiederherstellungspläne |
| Sicherheit der Lieferkette | Dienstleister und Lieferanten als Objekte erfassen und mit den Services verknüpfen, die von ihnen abhängen |
| Sicherheit bei Erwerb, Entwicklung und Wartung inkl. Schwachstellenmanagement | Integration von Schwachstellenscannern; betroffene Assets und Services werden direkt zugeordnet |
| Bewertung der Wirksamkeit der Maßnahmen | Maßnahmenstatus, Berichte und Audit Trail als Nachweis |
| Zugriffskontrolle und Asset-Management | Vollständiges Asset-Inventar mit Eigentümern; Anbindung an IAM/NAC |
Artikel 21 der Richtlinie (in Deutschland § 30 BSIG) verlangt geeignete, verhältnismäßige Risikomanagementmaßnahmen. Viele davon setzen voraus, dass Sie wissen, welche Assets und Services Sie betreiben und wie sie zusammenhängen.
NIS2-Anforderung:
Risikoanalyse und Sicherheitskonzepte
So unterstützt DataGerry
Risiken direkt an Assets und Services bewerten, Risikomatrix, klare Risk Owner
NIS2-Anforderung
Bewältigung von Sicherheitsvorfällen
So unterstützt DataGerry
Abhängigkeitsvisualisierung zeigt sofort betroffene Services; Möglichkeit zur Anbindung an SIEM/SOC und Ticketing
NIS2-Anforderung
Business Continuity, Backup, Krisenmanagement
So unterstützt DataGerry
Identifikation kritischer Services als Grundlage für BIA, Notfall- und Wiederherstellungspläne
NIS2-Anforderung
Sicherheit der Lieferkette
So unterstützt DataGerry
Dienstleister und Lieferanten als Objekte erfassen und mit den Services verknüpfen, die von ihnen abhängen
NIS2-Anforderung
Sicherheit bei Erwerb, Entwicklung und Wartung inkl. Schwachstellenmanagement
So unterstützt DataGerry
Integration von Schwachstellenscannern; betroffene Assets und Services werden direkt zugeordnet
NIS2-Anforderung
Bewertung der Wirksamkeit der Maßnahmen
So unterstützt DataGerry
Maßnahmenstatus, Berichte und Audit Trail als Nachweis
NIS2-Anforderung
Zugriffskontrolle und Asset-Management
So unterstützt DataGerry
Vollständiges Asset-Inventar mit Eigentümern; Anbindung an IAM/NAC
Welche Meldepflichten gelten für NIS2?
Erhebliche Sicherheitsvorfälle müssen in mehreren Stufen gemeldet werden:
- Frühwarnung innerhalb von 24 Stunden nach Kenntnis
- Meldung mit erster Bewertung innerhalb von 72 Stunden
- Abschlussbericht spätestens einen Monat nach der Meldung
Wer erst im Ernstfall recherchieren muss, welche Systeme an einer ausgefallenen Komponente hängen, verliert wertvolle Stunden. In DataGerry sind Abhängigkeiten bereits dokumentiert. Sie sehen sofort, welche Services und Kunden betroffen sind.
Wer haftet und welche Bußgelder drohen bei NIS2-Verstößen?
NIS2 nimmt die Geschäftsleitung direkt in die Pflicht: Sie muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Bei Verstößen drohen Bußgelder von bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes (besonders wichtige Einrichtungen) bzw. bis zu 7 Mio. € oder 1,4 % (wichtige Einrichtungen).
In 5 Schritten zur NIS2-Umsetzung mit DataGerry
1. Betroffenheit prüfen und beim BSI registrieren
Klären Sie zuerst, ob Ihr Unternehmen unter NIS2 fällt. Entscheidend sind Sektor, Beschäftigtenzahl, Umsatz und Bilanzsumme. Sind Sie betroffen, müssen Sie sich selbst beim BSI registrieren. Dokumentieren Sie die Prüfung auch dann, wenn Sie nicht betroffen sind. So können Sie Ihre Einschätzung später belegen.
2. Assets und Services erfassen
Ohne vollständiges Inventar gibt es kein wirksames Risikomanagement. Bauen Sie in DataGerry eine CMDB mit allen relevanten Systemen, Anwendungen, Services und Dienstleistern auf oder importieren Sie bestehende Daten. Ordnen Sie jedem Objekt einen Eigentümer zu und bilden Sie Abhängigkeiten ab, etwa welche Services auf welchem Server oder bei welchem Cloud-Anbieter laufen.
3. Risiken bewerten
Bewerten Sie Wahrscheinlichkeit und Auswirkung direkt am betroffenen Asset oder Service. DataGerry berechnet das Risiko automatisch und stellt es in einer Risikomatrix dar. Für jedes Risiko legen Sie einen Risk Owner fest, der für die Behandlung verantwortlich ist. Berücksichtigen Sie dabei auch Risiken aus Ihrer Lieferkette.
Betroffenheit prüfen
Assets und Services erfassen
Risiken bewerten
Maßnahmen umsetzen und nachweisen
Meldefähigkeit herstellen
4. Maßnahmen umsetzen und nachweisen
Leiten Sie aus den Risiken konkrete Maßnahmen ab und orientieren Sie sich an den Mindestanforderungen aus Art. 21 NIS2 bzw. § 30 BSIG. Ordnen Sie die Maßnahmen Risiken und Assets zu und verfolgen Sie ihren Umsetzungsstatus. Der Audit Trail dokumentiert jede Änderung. So haben Sie belastbare Nachweise für Behörden, Prüfer und Geschäftsleitung.
5. Meldefähigkeit herstellen
Im Ernstfall zählt jede Stunde. Visualisieren Sie Abhängigkeiten, damit Sie bei einem Vorfall sofort erkennen, welche Services und Kunden betroffen sind. Binden Sie SIEM, Ticketing und Schwachstellenscanner über OpenCelium an und legen Sie fest, wer intern entscheidet und meldet. So wird die 24-Stunden-Frist für die Frühwarnung realistisch einhaltbar.
FAQ – NIS2 mit DataGerry
Sind Sie bereit, die Kontrolle über Ihre Daten zu übernehmen?
Starten Sie noch heute Ihre 14-tägige kostenlose Testversion von DataGerry.
Probieren Sie DataGerry aus, die Open-Source-CMDB, die Struktur und Flexibilität in Ihre IT-Dokumentation bringt. Entdecken Sie leistungsstarke Funktionen, automatisieren Sie Ihre Arbeitsabläufe und verschaffen Sie sich einen vollständigen Überblick über Ihre Assets – ganz ohne Verpflichtungen.
Kommen Sie auf uns zu
Kontaktieren Sie das DataGerry-Team
Haben Sie Fragen oder stehen Sie vor einer besonderen Herausforderung?
Unser engagiertes DataGerry-Team berät Sie gerne.
Büroanschrift
Hauptstraße 8b, 82008 Unterhaching, Deutschland
E-Mail
info@datagerry.com
Telefon
+49 89 608668 0
Folgen Sie uns auf