Von Asset-Daten zu ISMS-Erkenntnissen
ISMS-Software auf Basis Ihrer CMDB
Ein Informationssicherheitsmanagementsystem (ISMS) ist nur so gut wie die Daten, auf denen seine Risikobewertungen beruhen. DataGerry verbindet Ihr ISMS direkt mit der Asset- und Service-Dokumentation. Risiken werden nicht theoretisch in Tabellen bewertet, sondern dort, wo sie entstehen: an Systemen, Services und ihren Abhängigkeiten. Maßnahmen, Verantwortlichkeiten, Berichte und Audit-Nachweise kommen aus einer einzigen Datenbasis.
Was ist ein ISMS?
Ein Informationssicherheitsmanagementsystem (ISMS) ist ein systematischer Ansatz, mit dem eine Organisation ihre Informationen schützt. Es legt Regeln, Rollen und Prozesse fest, um Risiken zu erkennen, zu bewerten und mit passenden Maßnahmen zu behandeln und prüft deren Wirksamkeit regelmäßig. Ein ISMS ist außerdem die Grundlage für eine ISO-27001-Zertifizierung und für die Erfüllung der NIS2-Pflichten.
Was sind typische Herausforderungen bei der ISMS-Umsetzung?
In vielen Unternehmen lebt das ISMS in Excel-Listen, die vom tatsächlichen IT-Bestand längst abweichen. Fehlt ein Server in der Liste, fehlt er auch in der Risikoanalyse. Dazu kommen weitere typische Hürden:
- Veraltete Asset-Listen:
Das Inventar wird manuell gepflegt und hinkt Änderungen in der IT hinterher. - Risiken ohne Kontext:
Bewertungen stehen isoliert in Tabellen; Abhängigkeiten zwischen Systemen und Services bleiben unsichtbar. - Unklare Verantwortlichkeiten:
Wer ein Risiko bewertet und wer es trägt, ist nicht eindeutig geregelt. - Hoher Aufwand vor Audits:
Nachweise müssen jedes Mal aus verschiedenen Quellen zusammengesucht werden. - Datensilos:
CMDB, Ticketing, Schwachstellenscanner und ISMS arbeiten nebeneinander statt miteinander.
Die Lösung: DataGerry als ISMS-Software
DataGerry löst diese Probleme an der Wurzel: Das ISMS nutzt dieselben Daten wie Ihre CMDB. Ändert sich ein Asset, ein Owner oder eine Abhängigkeit, ist das sofort auch für die Risikobewertung sichtbar.
Ihre Vorteile auf einen Blick
- Eine Datenbasis statt Insellösungen: Assets, Services, Risiken und Maßnahmen liegen in einem System.
- Risiken mit Kontext: Jede Bewertung hängt am betroffenen Asset oder Service – inklusive Abhängigkeiten.
- Klare Verantwortung: Bewerter und Risk Owner sind eindeutig zugeordnet.
- Audit-ready: Der Audit Trail zeigt lückenlos, wer was wann geändert hat.
- Offen und integrierbar: Anbindung an ITSM, SIEM, Schwachstellenscanner und GRC-Tools über OpenCelium.
In 5 Schritten zu einem wirksamen ISMS
1. Transparenz schaffen
Ein ISMS wird erst dann wirksam, wenn klar ist, „was“ geschützt werden muss und „wer“ dafür verantwortlich ist. DataGerry verknüpft das ISMS direkt mit der CMDB-Datenbank, beispielsweise mit Assets, Services, Eigentümern und Abhängigkeiten.
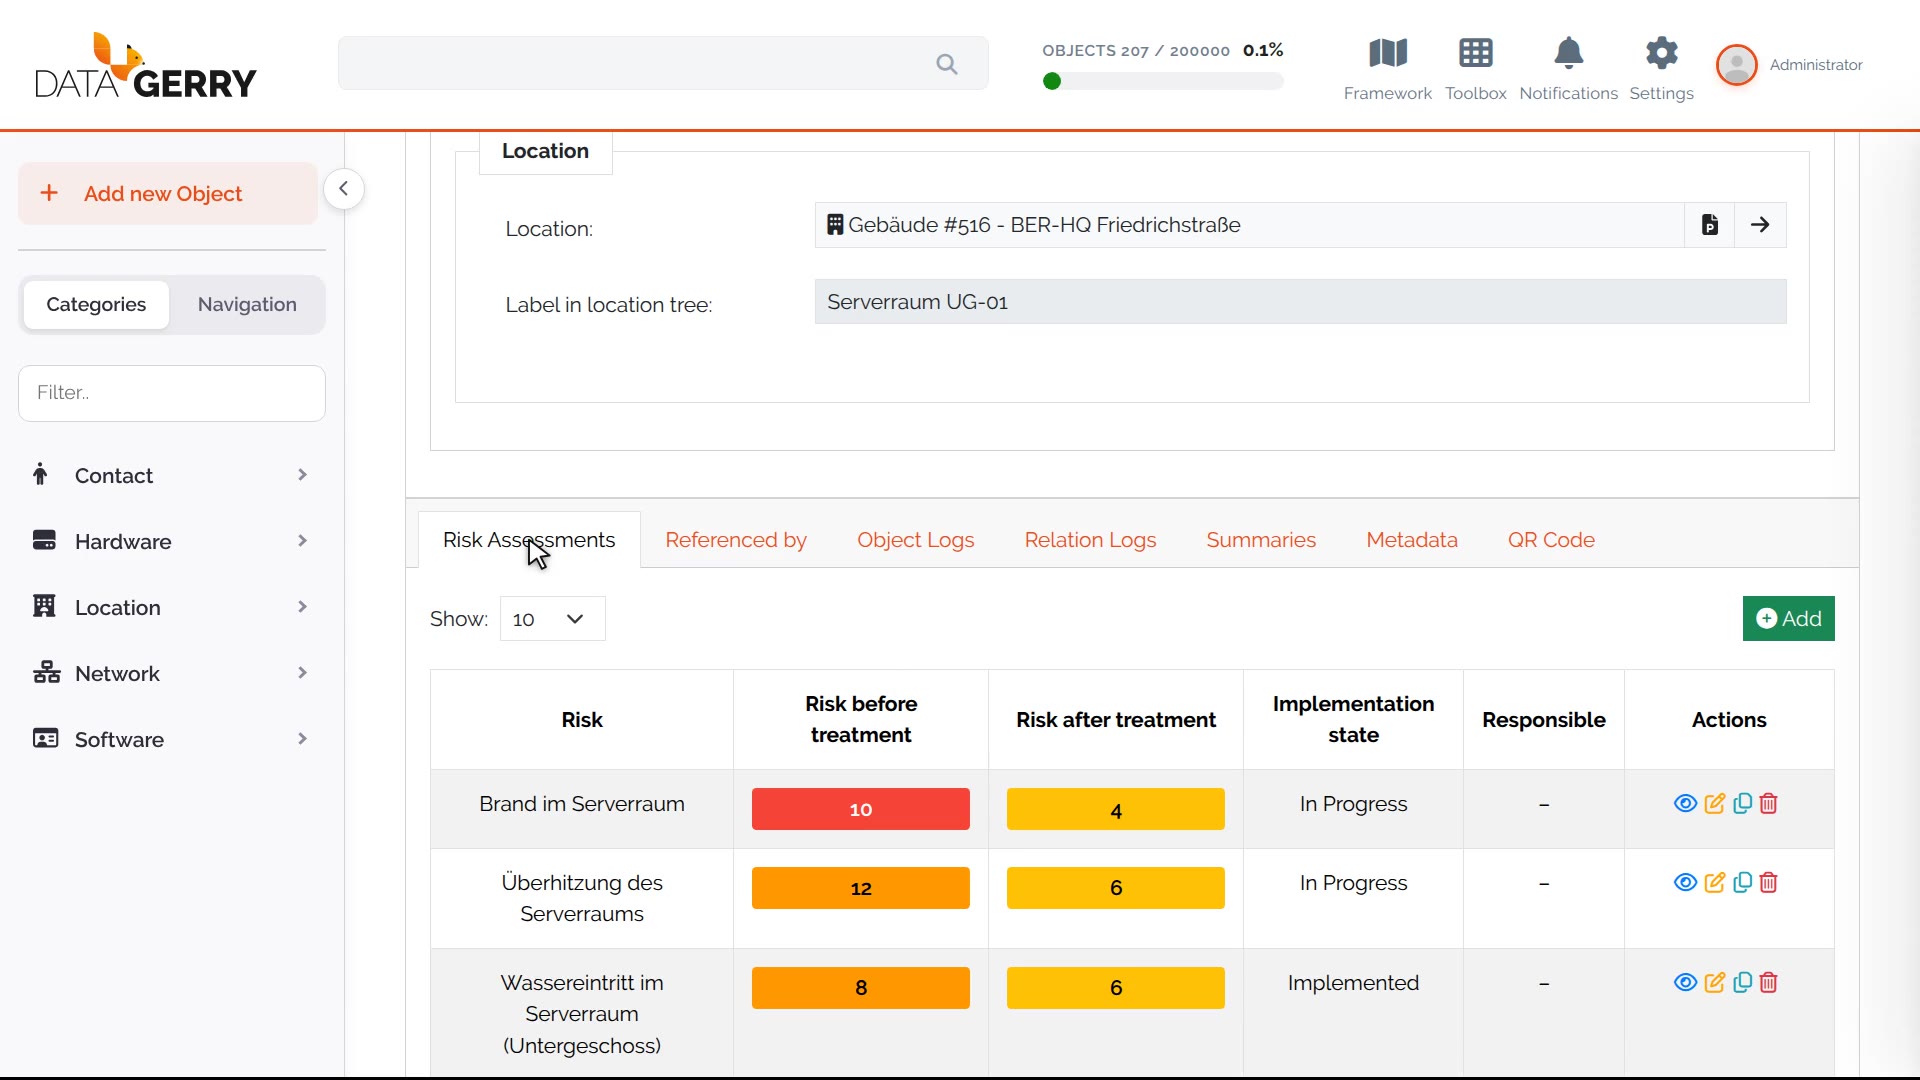
2. Risiken dort bewerten, wo sie entstehen
Risiken werden direkt an Vermögenswerten und Objektgruppen bewertet – nicht in isolierten Tabellen.
• Wahrscheinlichkeit & Auswirkungen → automatische Risikoberechnung und Darstellung in einer Risikomatrix
• Rollen → klare Zuordnung von Bewertung (Bewerter) und Verantwortung (Eigentümer)
• Audit Trail → nachvollziehbar, wer was wann geändert hat
3. Standards in die Praxis umsetzen
CMDB und Risikobewertungen bilden die Grundlage für eine strukturierte und überprüfbare Erfassung der Anforderungen:
• Transparenz und Verantwortlichkeiten in Bezug auf Assets/Services
• Risiko- und Maßnahmenmanagement
• Identifizierung kritischer Services und Abhängigkeiten
• Grundlage für BIA und Notfall-/Wiederherstellungsplanung
Transparenz schaffen
Risiken dort bewerten, wo sie entstehen
Standards in die Praxis umsetzen
Kritische Dienstleistungsketten sichtbar machen
In die Toolchain integrieren
4. Kritische Dienstleistungsketten sichtbar machen
Durch die Visualisierung von Abhängigkeiten wird sofort ersichtlich, welche Dienste betroffen sind, wenn Komponente X ausfällt. Dies verbessert die Priorisierung, Kommunikation und Maßnahmenplanung.
5. In die Toolchain integrieren
Die Daten werden angereichert und über die integrierte API-Plattform (OpenCelium) sicher übertragen – z. B. an: ITSM/Ticketing, SIEM/SOC, Schwachstellenscanner, IAM/NAC, ISMS/GRC.
ISMS als Grundlage für ISO 27001 und NIS2
Ein sauber aufgebautes ISMS ist die gemeinsame Basis für Zertifizierungen und gesetzliche Pflichten. Mit DataGerry pflegen Sie Assets, Risiken und Maßnahmen nur einmal und nutzen sie gleichzeitig für:
- ISO 27001: Asset-Inventar, Risikobehandlung und Audit-Nachweise für die Zertifizierung. → Mehr zu ISO 27001 mit DataGerry
- NIS2: Risikomanagement, Lieferkettensicherheit und Meldefähigkeit für betroffene Einrichtungen. → Mehr zur NIS2-Umsetzung mit DataGerry
- BSI IT-Grundschutz++: Der modernisierte IT-Grundschutz des BSI setzt auf schlankere, maschinenlesbare Anforderungen. DataGerry liefert die strukturierte Asset- und Service-Basis, auf die sich diese Anforderungen direkt beziehen lassen.
Weitere Infos zum Zusammenspiel von NIS2, ISO 27001 und Grundschutz++ erhalten Sie in unserem kostenlosen Whitepaper.
Sind Sie bereit, die Kontrolle über Ihre Daten zu übernehmen?
Starten Sie noch heute Ihre 14-tägige kostenlose Testversion von DataGerry.
Probieren Sie DataGerry aus, die Open-Source-CMDB, die Struktur und Flexibilität in Ihre IT-Dokumentation bringt. Entdecken Sie leistungsstarke Funktionen, automatisieren Sie Ihre Arbeitsabläufe und verschaffen Sie sich einen vollständigen Überblick über Ihre Assets – ganz ohne Verpflichtungen.
FAQ – DataGerry ISMS
Kommen Sie auf uns zu
Kontaktieren Sie das DataGerry-Team
Haben Sie Fragen oder stehen Sie vor einer besonderen Herausforderung?
Unser engagiertes DataGerry-Team berät Sie gerne.
Büroanschrift
Hauptstraße 8b, 82008 Unterhaching, Deutschland
E-Mail
info@datagerry.com
Telefon
+49 89 608668 0
Folgen Sie uns auf